一、漏洞概述
(一)产品简介
WAVLINK无线路由器是用于网络接入、无线覆盖及局域网管理的网络设备,通过内置Web管理功能提供网络配置和设备维护服务。本次披露的漏洞存在于WL-WN530BE2-A固件中的api.cgi程序。WL-WN530BE2-A属于BE5100 Wi-Fi 7路由器,提供无线网络、Mesh组网、终端管理及VPN等功能。其管理接口一旦受到攻击,可能影响设备自身安全及其承载网络的正常运行。
(二)影响版本
受影响产品 |
受影响版本 |
WL-WN530BE2-A |
M30BE2_V250604 |
(三)漏洞类型与危害
CVE-2026-110957属于操作系统命令注入漏洞,对应CWE-78。NVD收录的VulDB评分显示,该漏洞的CVSS 3.1基础评分均为10.0,属于严重等级。。
二、漏洞详情
CVE-2026-110957位于WL-WN530BE2-A固件中api.cgi的登录处理逻辑,涉及sub_12580函数。研究者公开分析指出,程序在处理api=info&client=app相关请求时,通过getenv()获取REMOTE_ADDR环境变量中的客户端地址,随后使用sprintf()将其与登录脚本调用内容拼接,并通过system()执行。由于相关数据在进入命令执行流程前缺少有效校验和安全处理,在攻击者可能在影响该值的利用条件下,将额外的Shell命令带入执行流程。
三、漏洞复现
在主函数中,首先会提取api参数的值,然后验证该值是否等于info。如果相等,程序就会继续执行sub_11D78函数。
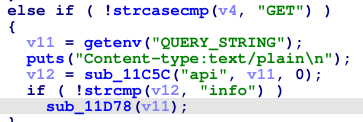
在sub_11D78函数中,程序首先获取用户可控制的client参数的值。接着,程序获取客户的IP地址并将其存储在v19变量中。随后,程序会检查client参数是否与app相等。如果相等,程序就会进入命令执行流程。
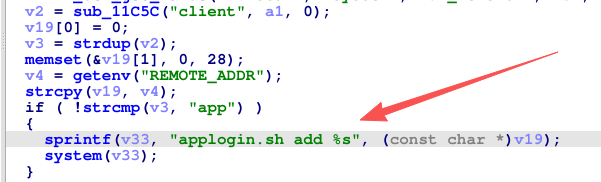
在命令执行过程中,程序使用sprintf将applogin.sh add命令与客户端IP地址拼接成一个完整的命令字符串,然后直接调用system来执行该命令。在整个过程中,完全没有进行任何输入验证或过滤操作。
四、排查建议
1. 建议相关单位对办公网络、分支机构、无线接入区域及其他部署场景中的WAVLINK路由器进行资产梳理,重点核对产品型号、硬件版本、当前固件版本及升级记录,优先排查WL-WN530BE2-A运行M30BE2_V250604的设备。对于无法确认影响状态的版本,应联系厂商进一步核实。
2. 建议核查设备Web管理界面及api.cgi接口的网络暴露范围,重点检查是否开启互联网远程管理、是否存在将管理服务暴露至公网的端口映射,以及访客网络、第三方运维网络或其他低信任网段能否访问管理接口。暂未完成修复的,应关闭非必要远程管理功能,通过防火墙或访问控制策略限制管理访问来源,并将设备管理流量与普通业务、访客接入流量隔离,仅允许可信运维终端访问。
3. 建议结合设备可用日志、上游防火墙记录及网络流量排查异常访问,重点关注对api.cgi的异常高频请求、异常长度输入、管理服务崩溃或反复重启,以及与正常运维活动不符的配置变更和未知外联。
五、产品解决方案
针对上述漏洞,升级至固件2026-09-24-841a51c6d5_tclinux.bin可修复该漏洞。受影响单位应通过可信渠道获取对应固件,在升级前核对设备型号、固件适配关系及升级要求,并做好现有配置备份。升级完成后,应重新检查固件版本和设备运行状态,确认业务及安全配置正常。
对于暂时无法完成升级的设备,建议限制管理接口及api.cgi 的网络访问范围,避免将相关接口直接暴露于互联网;仅允许可信管理地址访问,并通过防火墙、访问控制策略或网络隔离措施降低远程利用风险。
 蒙ICP16002391号-2